Plataforma AIPD
Fundació TIC Salut Social
Diseño e implementación de la Plataforma de Evaluación de Impacto en Protección de Datos (AIPD). La herramienta permite gestionar la generación de informes, control de riesgos y gestión de anexos sobre la base de un sistema propio de generación de formularios de casuística compleja.
- Cliente
- Fundació TIC Salut Social
- Sector
- Salud y protección de datos
- Año
- 2021–actualidad
El reto
Cualquier hospital, centro de investigación o consorcio sanitario que trate datos de salud a gran escala debe hacer una Evaluación de Impacto en Protección de Datos (EIPD) antes de poner en marcha un proyecto. Es una obligación del RGPD, y es pesada: decenas de preguntas legales y técnicas, riesgos que valorar y medidas que justificar.
La Oficina del Delegado de Protección de Datos de Salud, en la Fundació TIC Salut Social, da servicio a 38 entidades del sistema sanitario catalán y quería que todas evaluaran con los mismos criterios. Hacía falta una herramienta común, abierta y guiada, que aplicara una sola metodología —basada en el modelo de la Autoritat Catalana de Protecció de Dades— y donde pudiera trabajar todo el equipo de un proyecto: investigadores, equipo técnico, equipo legal y el DPD.
El punto de partida eran unas hojas de Excel complejas: cientos de preguntas, fórmulas que calculaban el riesgo y respuestas que condicionaban otras. El reto era convertirlas en una herramienta web que cualquiera pudiera usar sin perder nada de esa lógica, y hacerlo sin programarla pregunta a pregunta, porque la metodología evoluciona y la herramienta tenía que evolucionar con ella.
La solución
Diseñamos y desarrollamos la plataforma completa, con Laravel en el back end y Vue en el front end.
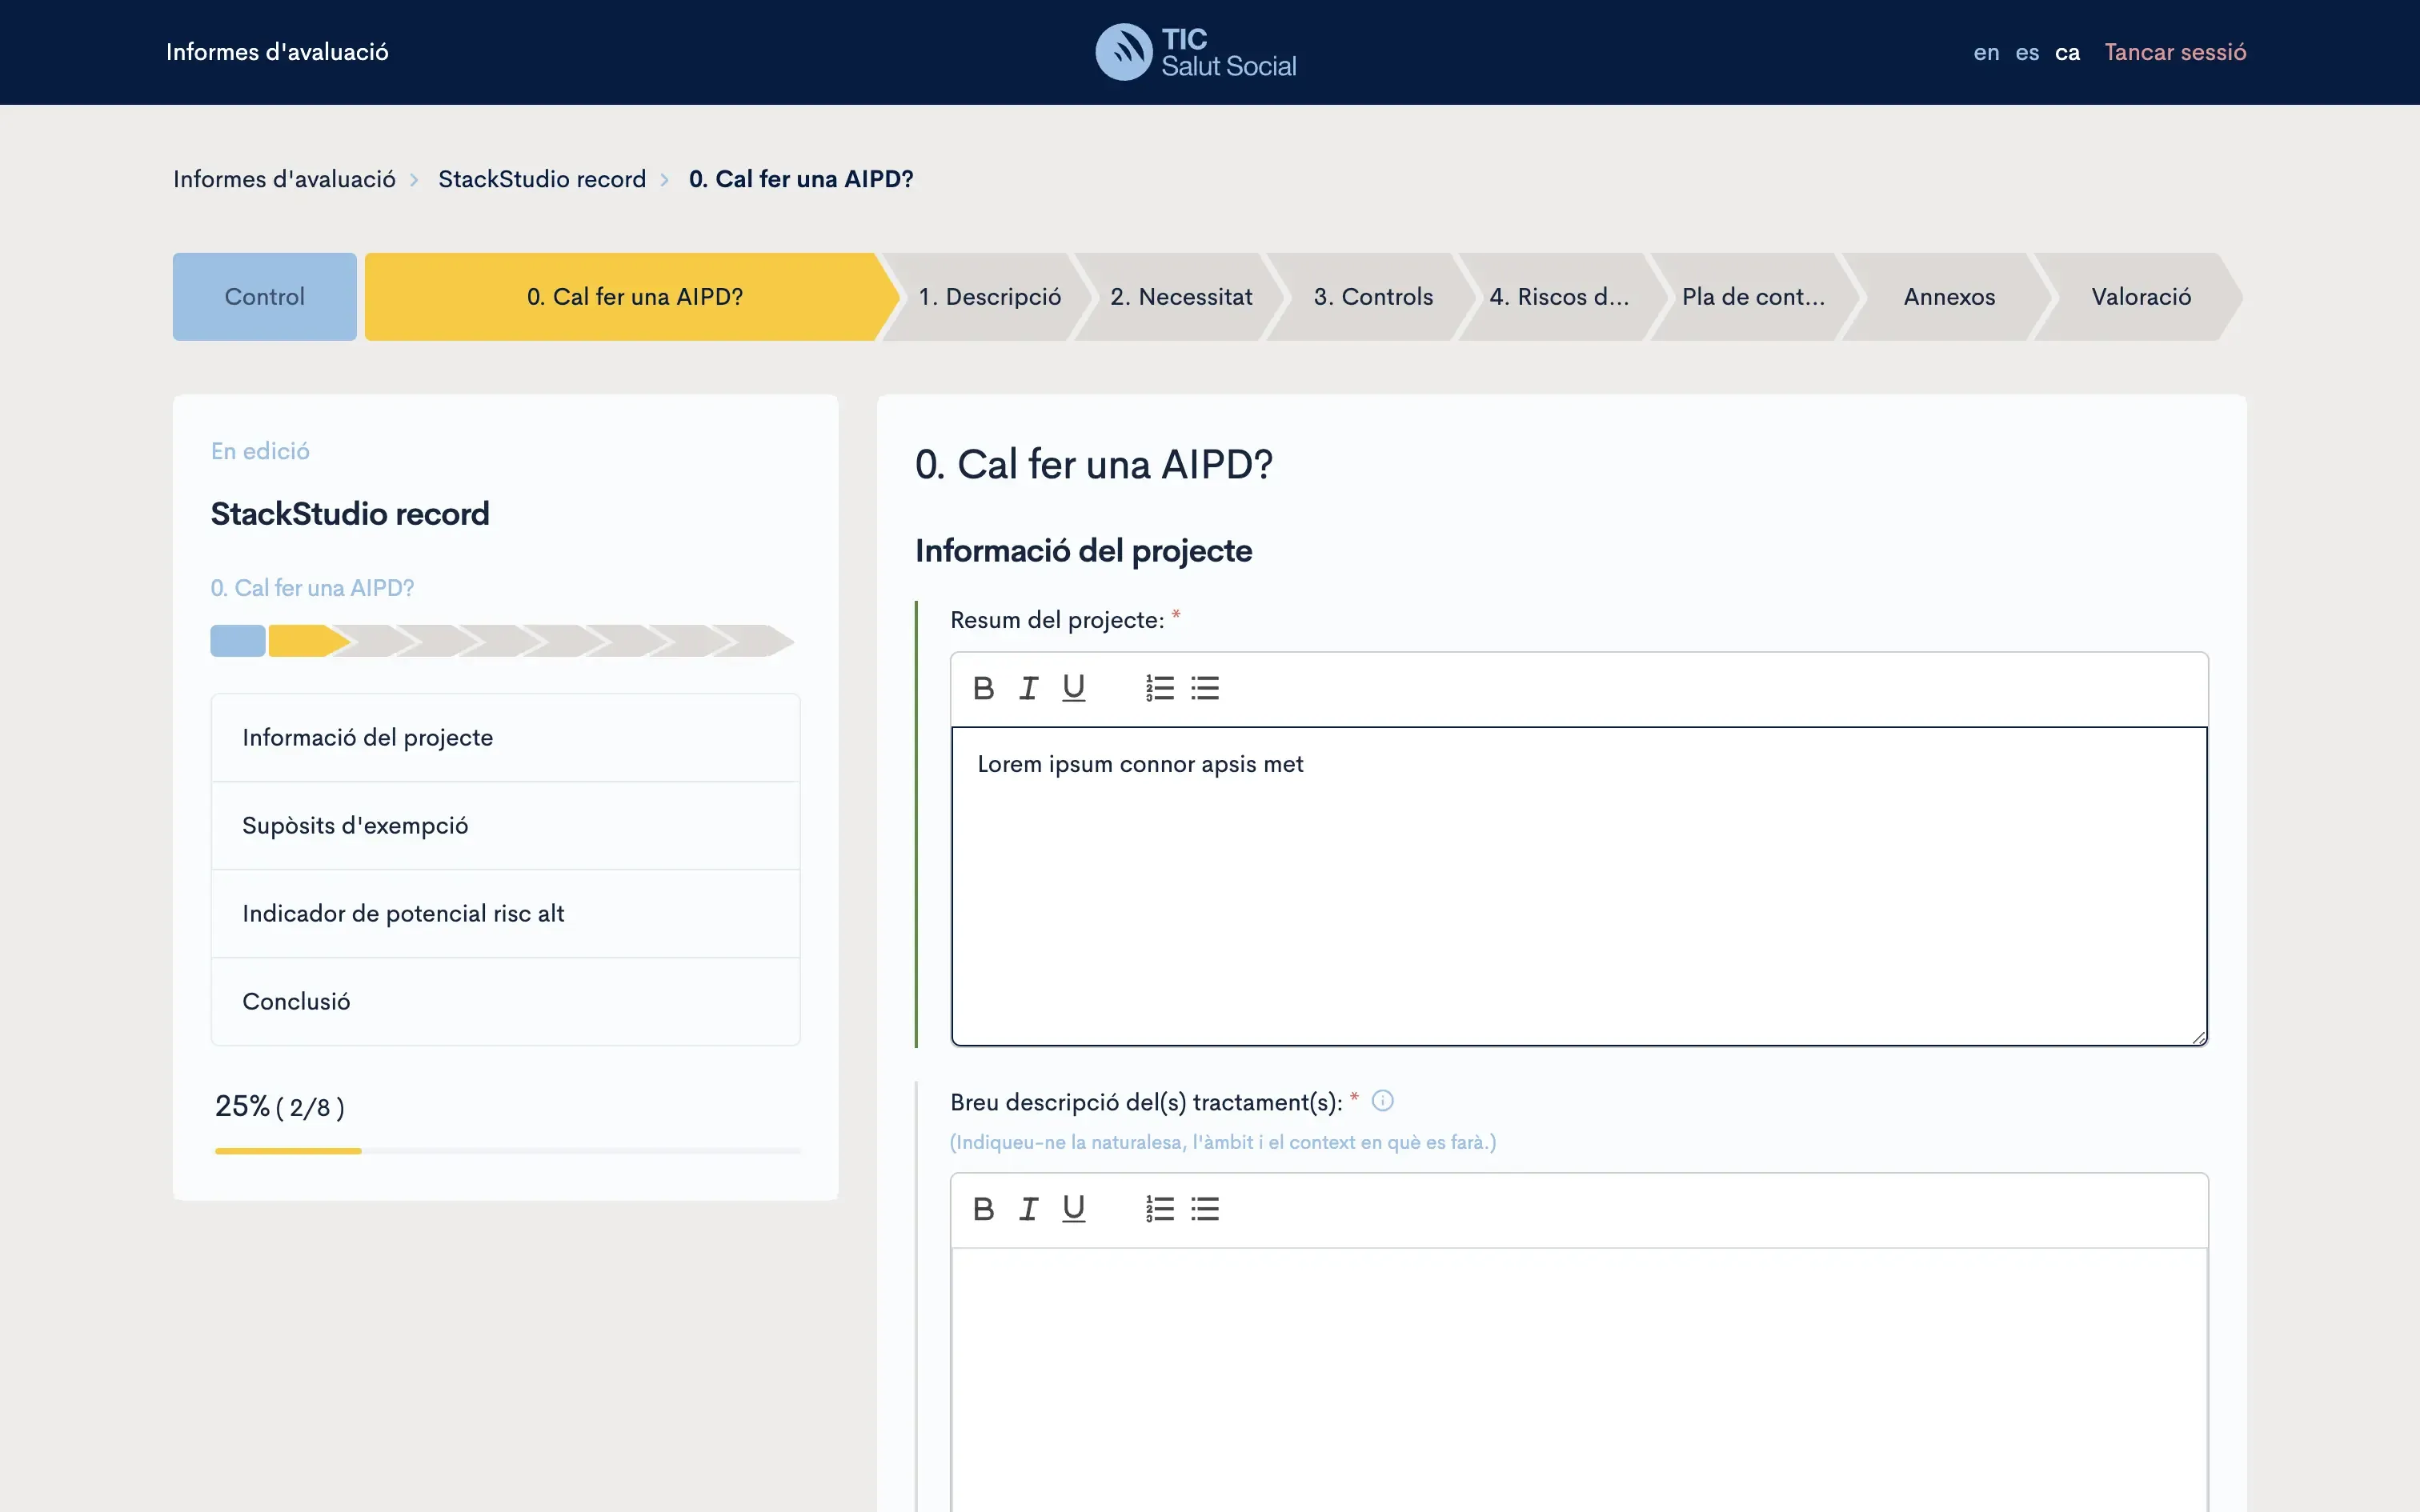
El corazón es un motor propio de formularios, genérico: en el código no hay ninguna pregunta escrita a mano. Una evaluación de impacto no es un formulario lineal: según lo que respondes, aparecen secciones nuevas (si hay comunicación de datos a terceros, se abre su apartado), algunas respuestas se rellenan solas a partir de otras para no repetir trabajo y cada pregunta lleva su nivel de riesgo. Todo eso —las preguntas, las condiciones que las muestran u ocultan, el riesgo de cada respuesta y los cálculos que se derivan— se describe en archivos de definición, uno por sección, y el motor construye el informe a partir de ellos.
Cuando la metodología cambia, el cambio se hace sobre todo en las definiciones, no en el código: se publica una versión nueva. La plataforma ya lleva siete, y cada informe se mantiene en la versión con la que se empezó.
Vue hace que todo esto ocurra al instante mientras el usuario escribe: las preguntas se muestran u ocultan, las barras de riesgo pasan de verde a amarillo o rojo y una bandera avisa enseguida si una respuesta puede suponer un incumplimiento. Laravel se encarga de lo que no puede fallar: quién puede ver y editar cada informe, el paso de un estado a otro y el documento final.
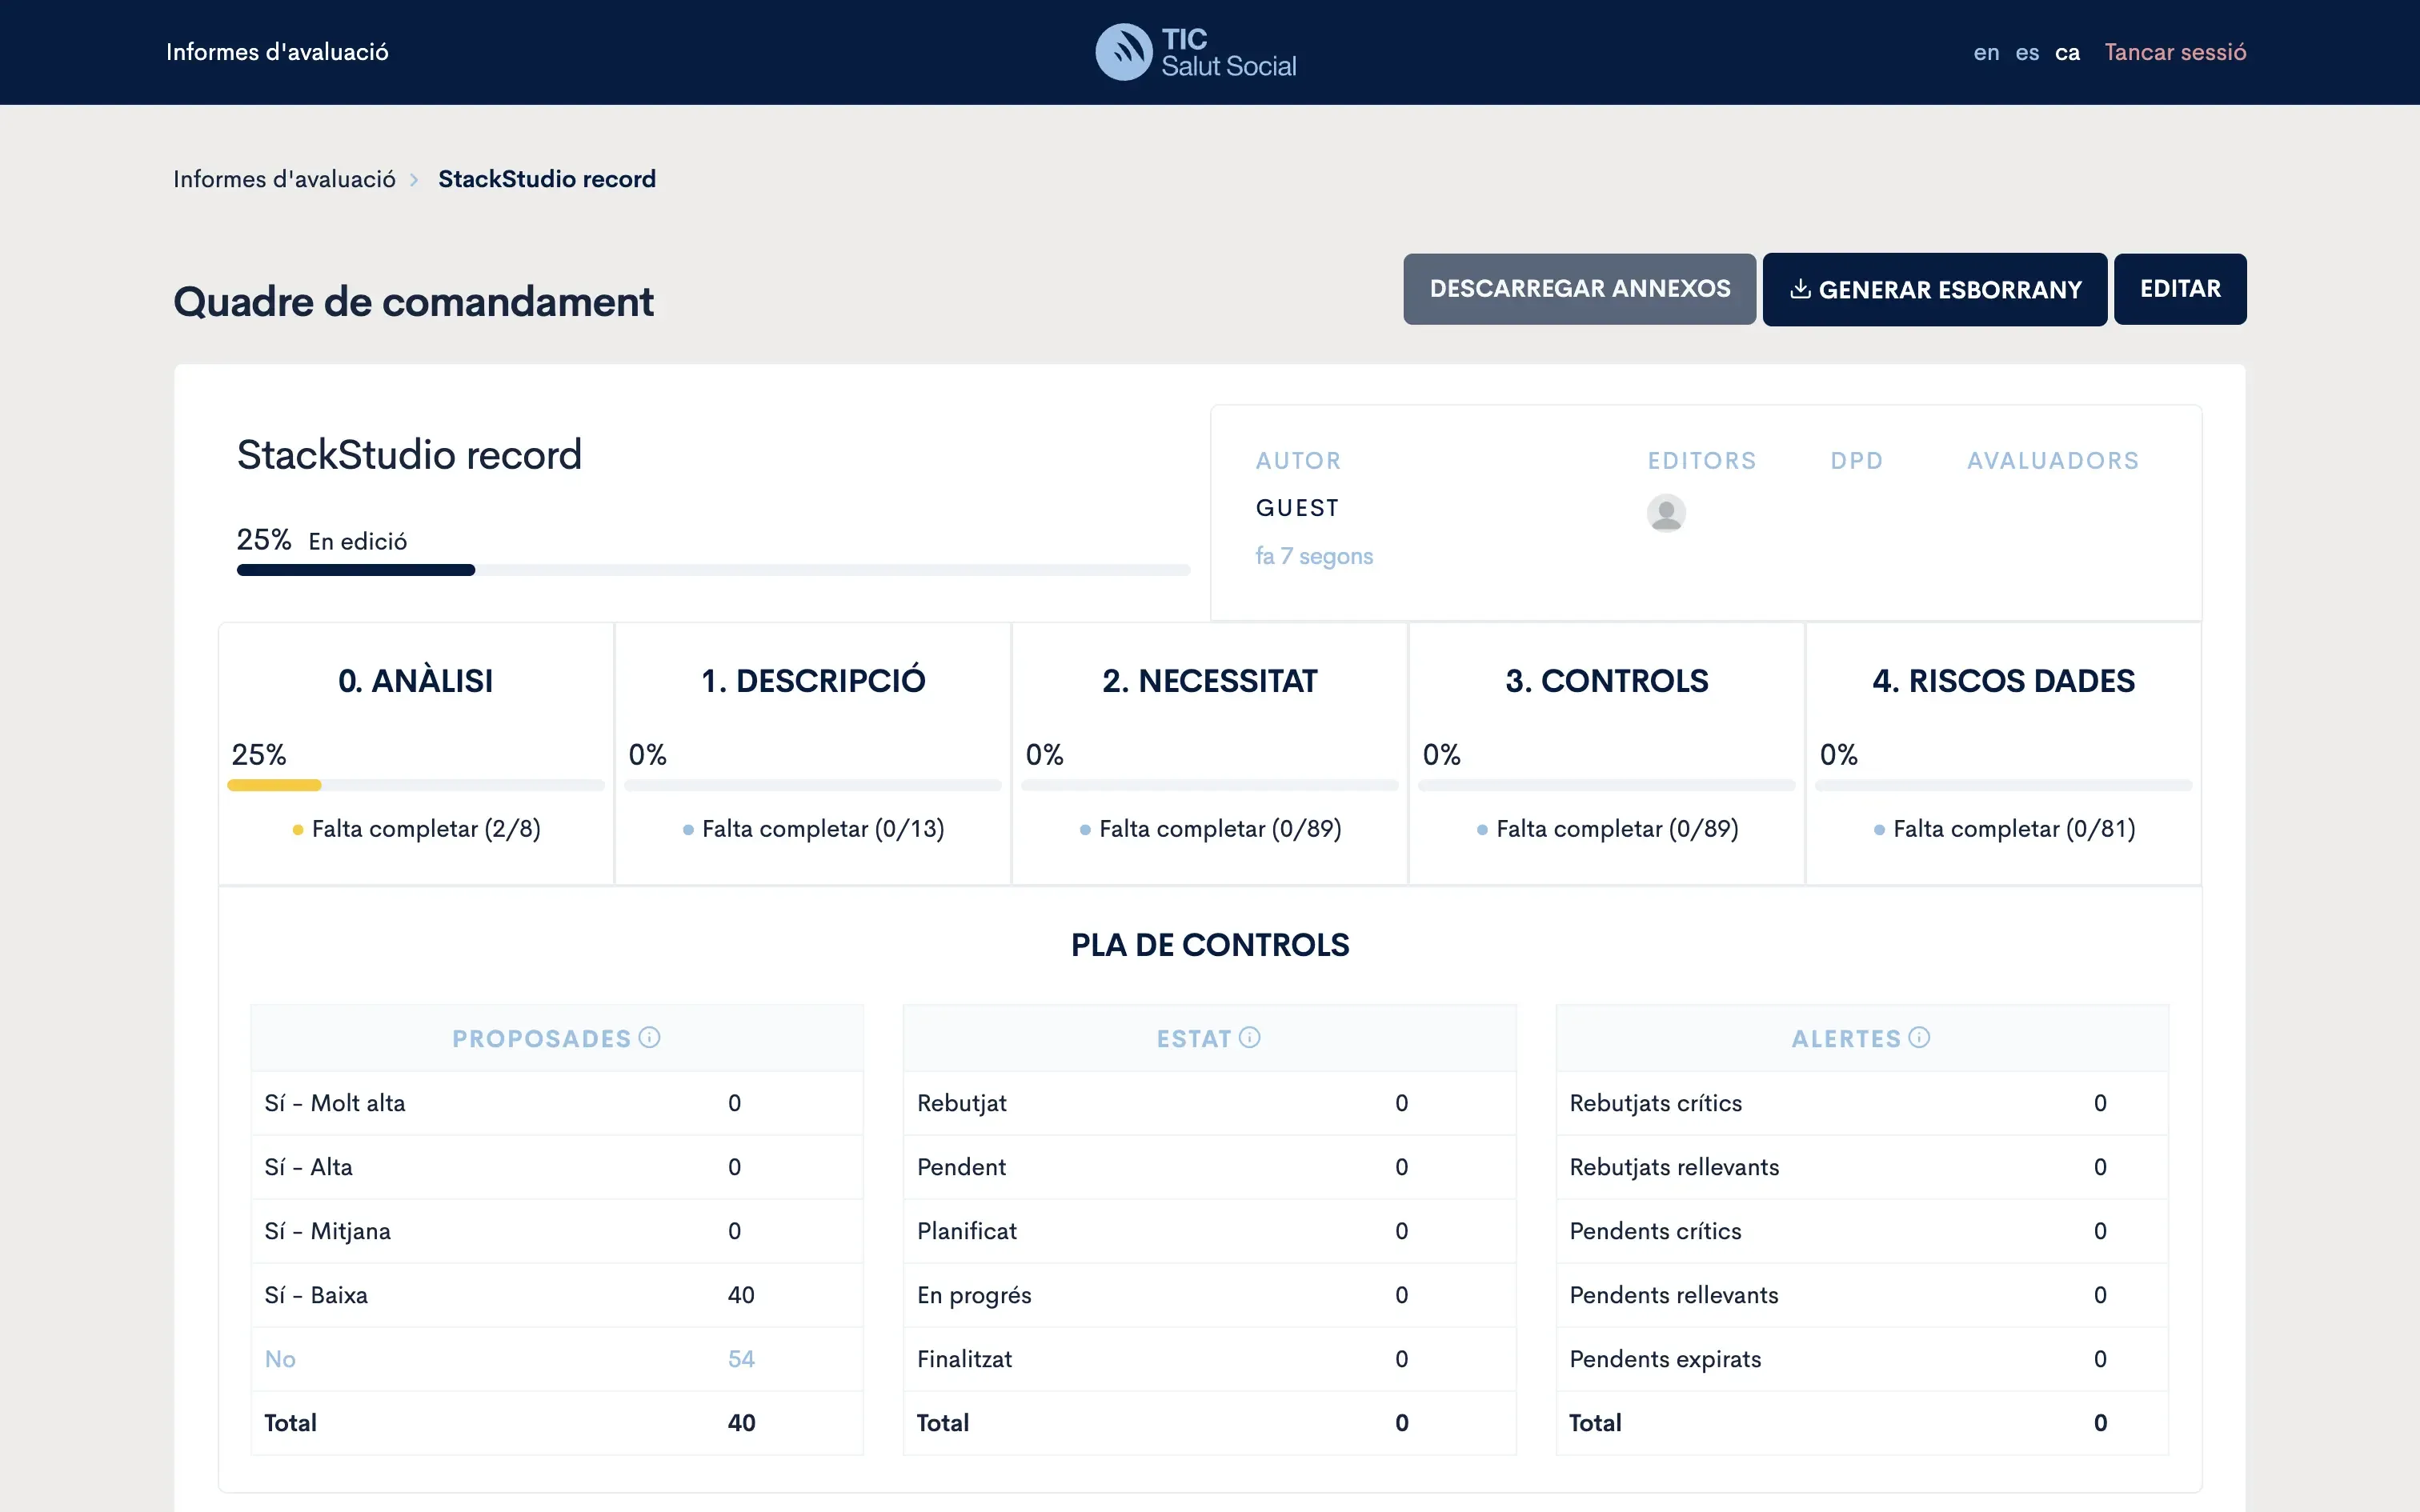
El informe recorre ocho secciones, del análisis previo (¿hay que hacer la evaluación?) a la valoración final del DPD. A partir del riesgo inicial, la plataforma propone los controles de seguridad necesarios; el equipo marca su estado —planificado, en curso, implementado— y vuelve a calcular el riesgo residual.
Cada informe tiene roles —autor, coautores, DPD y evaluador— y un circuito de revisión: el DPD valora si hace falta la evaluación, el evaluador deja comentarios que el autor resuelve, y solo se puede cerrar cuando no queda ningún riesgo identificado ni ninguna pregunta obligatoria vacía. Al cerrarlo, se descarga en PDF.
Resultados
- 38
- Entidades de salud adheridas a la Oficina del DPD
- 8
- Secciones por informe, del análisis previo a la valoración final
- 4
- Roles por informe: autor, coautor, DPD y evaluador
- 7
- Versiones de la metodología aplicadas en la misma plataforma